
 12 min de lecture

De 2014 à 2025, durant les années de guerre avec la Russie, alors que sa phase hybride évoluait vers une invasion à grande échelle, l’Ukraine a fait face à de nombreuses tentatives de déstabilisation de sa situation intérieure. Ces efforts peuvent être classés selon leur efficacité et les types d’attaques employés, notamment les campagnes informationnelles, les cyberattaques, les opérations de sabotage et la pression économique.
Les méthodes de déstabilisation interne peuvent être différenciées selon leur impact sur les domaines clés de la vie publique : les attaques cinétiques (par la force), les attaques cybernétiques (par piratage) et les opérations informationnelles et psychologiques.
La récente hausse notable des actes terroristes et des violences en Ukraine indique un nouveau vecteur tactique dans les opérations subversives de la Russie sur le territoire du pays. Les services de renseignement russes ont à plusieurs reprises recouru à des méthodes traditionnelles de déstabilisation, mais l’intensification de ces activités aujourd’hui signale une évolution vers des moyens et des formes d’influence plus agressifs.
Cette méthode de déstabilisation cible principalement ceux qui jouent un rôle crucial dans la défense et la résilience du pays en temps de guerre — les militaires, les forces de l’ordre, les services d’urgence et d’autres. Cette catégorie recourt à des actes terroristes visant à intimider la population civile et à détruire des infrastructures critiques ou civiles. L’impact global de cette méthode vise principalement à saper le moral tant de la population civile que des forces armées.
Plus précisément, les attaques cinétiques se manifestent par des agressions contre des militaires, des attentats à la voiture piégée visant des membres des forces armées, des attaques terroristes contre des installations militaires ou des lieux où se trouve le commandement militaire, ainsi que des attaques contre des infrastructures telles que des bâtiments administratifs ou des gares ferroviaires.
Les attaques cinétiques ne sont pas seulement un outil de confrontation physique et de déstabilisation ; elles revêtent une dimension psychologique, visant à instiller la peur et l’incertitude dans la société. L’objectif est de signaler à la population civile que toutes les composantes essentielles de sa sécurité sont menacées, en particulier ceux qui la protègent — les militaires — et ceux qui gèrent les conséquences des bombardements, des incendies et des destructions — les services d’urgence et les forces de l’ordre.

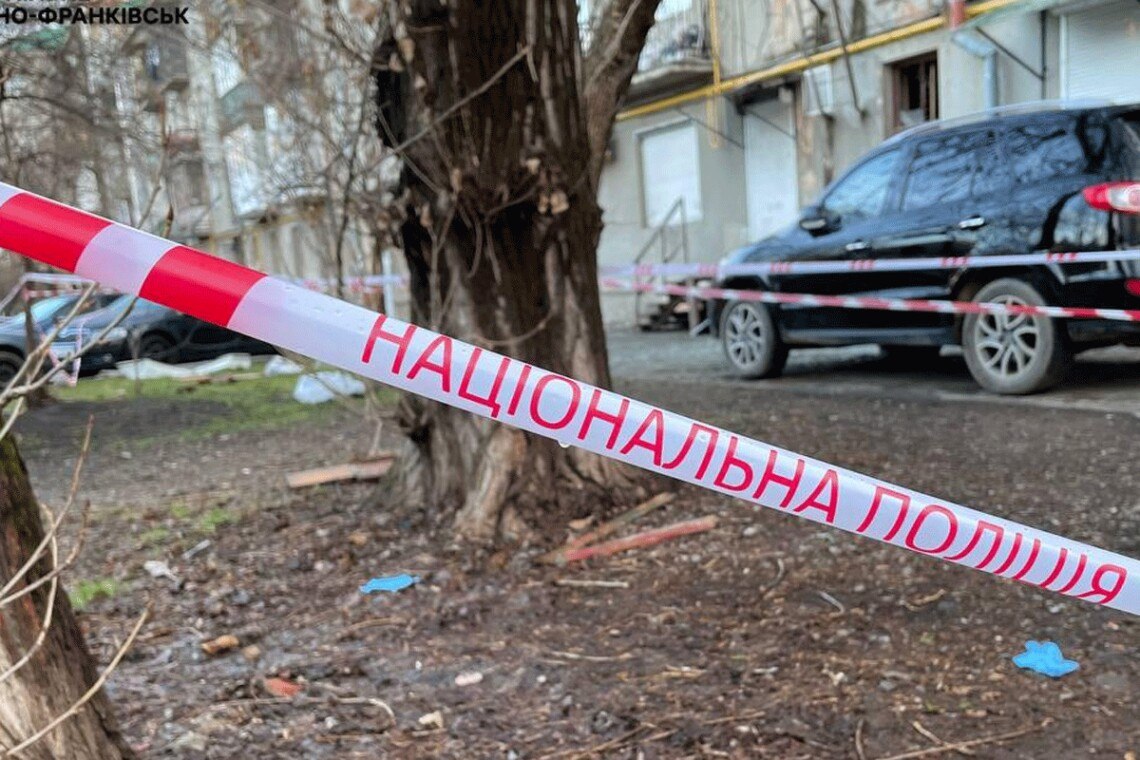
Ces derniers mois, des attaques à l’explosif ont été menées contre des centres territoriaux de recrutement à Rivne, Kamianets-Podilskyï et Pavlohrad ; un attentat terroriste prémédité impliquant la détonation d’engins explosifs improvisés a été commis à Ivano-Frankivsk ; un agent de la Fédération de Russie préparant une attaque dans une zone résidentielle a été arrêté à Mykolaïv ; et à Jytomyr, un écolier de 16 ans a été surpris en train de préparer la détonation d’un engin près d’un bâtiment administratif. L’une des méthodes utilisées lors de telles attaques terroristes consiste à placer des engins explosifs puis à appeler la police afin de l’attirer dans un piège. Par exemple, en novembre 2024, un piège à grenade a été découvert dans un appartement après un faux appel pour violences domestiques — l’agent responsable a été arrêté.
Selon les données des forces de l’ordre, la Russie emploie généralement ces méthodes en recrutant des mineurs, qui sont soit éliminés après avoir accompli leurs tâches, soit abandonnés sans soutien de leurs agents traitants. Ces méthodes sont relativement faciles à mettre en œuvre, étant donné la facilité avec laquelle les services de renseignement russes peuvent trouver des exécutants via les réseaux sociaux, en particulier des plateformes russes telles que VKontakte et Odnoklassniki, en offrant une rémunération financière en échange de l’exécution de tâches. Le recrutement prend souvent la forme d’annonces promettant de l’argent facile sans expérience requise. Cela permet l’implication massive de personnes qui, après avoir suivi un lien, commencent à communiquer avec leurs agents traitants.
La complexité des missions augmente progressivement : par exemple, on demande d’abord à certains d’envoyer des photos de véhicules militaires stationnés dans des zones résidentielles, d’autres sont chargés d’acheter de l’essence ou des mélanges chimiques, et finalement, les nouvelles recrues reçoivent pour instruction d’incendier des véhicules à des coordonnées indiquées. Les recruteurs ne révèlent jamais la véritable nature des tâches, les présentant plutôt comme des actes de vengeance personnelle. Les mineurs ne sont pas informés qu’ils travaillent pour la Russie ; leurs émotions sont au contraire manipulées afin de les impliquer progressivement dans des activités criminelles. Le chef adjoint de la Police nationale affirme que dans aucun des cas, des sentiments prorusses ou anti-ukrainiens n’ont été observés chez les auteurs — la plupart agissaient uniquement par appât du gain. Il existe également des cas de recrutement fondé sur le chantage, où des informations personnelles, par exemple des photos, sont recueillies et où des menaces de divulgation sont utilisées, comme dans le cas d’une jeune fille de 14 ans à Ternopil qui fabriquait un engin explosif improvisé pour le placer sous une voiture de police.

Les services de renseignement ukrainiens contrent activement ces efforts de sabotage, et des informations substantielles sur ces attaques cinétiques figurent dans les rapports officiels du parquet, de la police et d’autres organismes ayant déjoué des actes terroristes. Rien qu’en 2024, 316 personnes ont été arrêtées en vertu des articles 113, 114 et 194 du Code pénal ukrainien[1] : 205 hommes, 98 mineurs et 13 femmes. Au début de 2025, 76 personnes avaient déjà été arrêtées : 50 hommes, 16 mineurs et 10 femmes.
Les engins explosifs improvisés sont généralement déclenchés à distance par des appels téléphoniques mobiles, qui activent un détonateur électrique. Les agents traitants exigent souvent le placement d’un second téléphone pour enregistrer l’acte terroriste, dissimulé à proximité. Ces vidéos sont ensuite utilisées par les chaînes de propagande russes, présentées comme si elles avaient été filmées sur place par des témoins, et servent à dépeindre la colère ou la protestation contre certaines institutions.
Cette méthode englobe principalement des cyberattaques qui menacent les réseaux de communication et visent à perturber le fonctionnement des services publics ainsi que l’accès à l’information. Elles comprennent des tentatives d’infiltration et de piratage de plateformes de messagerie privées utilisées par les Ukrainiens, des cyberattaques contre le système énergétique (par exemple, la désactivation de sous-stations) et des attaques à grande échelle contre les registres d’État du ministère de la Justice et d’autres systèmes d’information gouvernementaux, dans le but de priver l’Ukraine de données critiques.
Avant même l’invasion à grande échelle, les cyberattaques russes faisaient l’objet d’un examen attentif par le Parlement européen qui, dans sa note d’information, a fourni une analyse détaillée de ces attaques, de sa position sur la question et d’une série de recommandations. Ce degré d’attention de la part de la communauté européenne souligne davantage le caractère systémique de ces attaques. Selon l’analyse du Parlement européen, les cyberattaques russes ont notamment visé des systèmes de communication tels que Kyiv Post et le réseau satellite KA-SAT, l’attaque IsaacWiper contre des sites web gouvernementaux, ainsi qu’une attaque contre un poste de contrôle frontalier conçue pour empêcher les réfugiés d’entrer en Roumanie — le tout dans le cadre plus large de la cyberguerre russe contre l’Ukraine. En réponse, l’UE a lancé le programme de cybersécurité UE-Ukraine en 2021 afin de renforcer la capacité numérique du pays à résister à ces attaques.
Les cyberattaques sont généralement menées par des groupes de pirates informatiques opérant principalement depuis le territoire russe. Ces groupes tentent systématiquement d’exploiter des vulnérabilités techniques dans les serveurs d’entreprises privées, d’organismes gouvernementaux et d’ONG. À l’ère de l’évolution rapide des technologies de l’information, les cyberattaques sont devenues l’un des principaux outils employés pour déstabiliser un pays de l’intérieur. Par exemple, en 2024, le chef de l’administration militaire régionale de Donetsk, Vadym Filachkine, a été contraint de publier une déclaration vidéo réfutant une désinformation diffusée sur les réseaux sociaux au moyen de la technologie deepfake (un type de technologie d’IA utilisé pour créer de fausses vidéos ou images très réalistes en remplaçant le visage, la voix ou les actions d’une personne).
Étant donné que le monde actuel est de plus en plus numérisé, que les ressources internet représentent 90 % de l’apport informationnel de la population et que les données essentielles de tous les secteurs de l’État sont stockées sous formats électroniques, des cyberattaques bien exécutées peuvent être très efficaces pour déstabiliser les affaires intérieures. Les opérations cybernétiques de la Russie en Ukraine ont le plus gravement touché les secteurs étatique, énergétique, médiatique, financier, entrepreneurial et à but non lucratif.

Depuis le 24 février 2022, même des cyberattaques sporadiques ont eu un impact négatif indirect sur la distribution de médicaments, de denrées alimentaires et de l’aide d’urgence. Si les cibles des cyberattaques varient, leur objectif ultime est le même : provoquer le chaos et le dysfonctionnement dans de multiples secteurs de la société en limitant l’accès aux services, en volant des informations et en diffusant de la désinformation.
Les campagnes d’hameçonnage et les courriels indésirables ciblant les institutions gouvernementales, l’utilisation de logiciels malveillants pour détruire des données et des attaques telles que l’attaque DDoS de février 2022, visant à désactiver des sites web gouvernementaux, notamment dans les secteurs bancaire et énergétique, ont eu des conséquences tangibles et une efficacité réelle, provoquant la panique parmi la population. Néanmoins, il convient de noter que l’infrastructure informatique ukrainienne s’est révélée nettement plus résiliente que les experts occidentaux ne l’avaient initialement anticipé. Par conséquent, les cyberattaques russes — comme méthode de déstabilisation de la situation intérieure de l’Ukraine — doivent être considérées comme ayant un impact dans les domaines tant militaire que civil, sans pour autant être sous-estimées ni surestimées dans leur efficacité globale.
Cette méthode de déstabilisation est largement utilisée pour la manipulation psychologique en temps de guerre et vise à déformer la perception de la réalité. En Ukraine, elle s’est manifestée par de faux signalements de menaces à la bombe visant des infrastructures civiles, de fausses nouvelles et de la désinformation conçue pour attiser les hostilités et approfondir les sentiments d’injustice ou d’insatisfaction parmi la population.

Les attaques informationnelles et psychologiques manipulent principalement des sujets à forte charge émotionnelle qui trouvent un écho profond au sein de la société ukrainienne. L’un de ces sujets est la Révolution de la dignité, un mouvement de protestation de masse qui a eu lieu en 2013-2014. Au cours de ce mouvement, les Ukrainiens sont descendus dans la rue pour réclamer des réformes démocratiques et s’opposer à la corruption gouvernementale. Cet événement demeure un moment déterminant et très sensible de l’histoire moderne de l’Ukraine, associé à la fois à la fierté civique et au traumatisme national.
Les campagnes d’information russes ont délibérément exploité ces sentiments. Par exemple, la campagne de désinformation dite « Maïdan-3 » (nommée d’après « Maïdan », le mot ukrainien désignant une « place », en référence à la place centrale de Kyiv où les manifestations ont eu lieu) était une opération clandestine visant à répandre la panique et la division. La campagne a faussement laissé entendre que l’armée ukrainienne devrait mener un nouveau soulèvement afin de renverser ce qu’elle présente comme un gouvernement illégitime. L’objectif était de fabriquer un conflit interne, d’éroder la confiance du public envers les institutions et de raviver les craintes d’instabilité nationale. Ces récits ont été activement promus par les services de renseignement russes et largement financés dans le cadre d’efforts plus vastes visant à déstabiliser l’Ukraine de
l’intérieur.
Un récit plus récent, étroitement lié, remet en question la légitimité du président ukrainien. En février 2025, une enquête du KIIS montre que 57 % des Ukrainiens font confiance au président Zelenskyi, tandis que 37 % ne lui font pas confiance, ce qui indique une baisse de la confiance par rapport aux 52 % de décembre 2024. Cela s’inscrit dans une campagne manipulatrice plus large menée par les services de renseignement russes, conçue pour persuader les Ukrainiens que le pays sombre dans l’anarchie et que le pouvoir a été usurpé. Bien que le soutien réel à Zelenskyi s’élève à 57 %, ce récit est parvenu à trouver un écho même auprès du public international, amplifié par les médias mondiaux et des figures politiques telles que Trump. Les fausses alertes à la bombe servent un double objectif : bercer le public dans un faux sentiment de sécurité et le désensibiliser aux alertes, ce qui pourrait conduire les gens à ignorer les sirènes de raid aérien et, une fois l’indifférence installée, permettre la réalisation d’un véritable attentat terroriste.

Les attaques informationnelles et psychologiques constituent donc peut-être la méthode de déstabilisation interne la plus cynique — et sans doute la plus efficace. Elles manipulent les émotions et exploitent des sujets socialement sensibles. Leur efficacité repose sur la pression psychologique combinée au caractère persuasif de la désinformation, qui vise à semer le doute dans la société, à alimenter la confrontation et à diffuser des récits alternatifs. La création d’une illusion de « vérité alternative » est particulièrement dangereuse. Son message manipulateur est présenté comme un « point de vue différent », mais repose en réalité sur des faits déformés et des mensonges flagrants. Cette technique suscite l’incertitude, favorise la division interne, encourage la recherche de boucs émissaires au sein de la société et brouille l’image du véritable agresseur. Elle vise non seulement à discréditer les institutions gouvernementales, mais aussi à saper le tissu social — ce qui est tout à fait inacceptable en temps de guerre.
Dès 2022, le Département d’État américain a identifié les objectifs de la guerre informationnelle et psychologique de la Russie : présenter faussement l’Ukraine comme l’acteur qui fait escalader le conflit, discréditer les valeurs occidentales et déformer les événements tant historiques que contemporains.
Une caractéristique essentielle de ces attaques est leur nature dynamique. Dans la guerre de l’information, l’avantage revient à l’acteur qui « surfe sur la vague » et s’adapte le plus efficacement au potentiel des réseaux sociaux et des plateformes numériques. Par exemple, les médias russes ont largement surpassé l’Ukraine sur TikTok, après avoir maîtrisé les algorithmes de la plateforme et les avoir transformés en armes de propagande. À l’inverse, la société ukrainienne a mieux adapté des plateformes telles qu’Instagram et Facebook à des fins d’information. Telegram est souvent qualifié de « principale messagerie de la guerre ». Les débats autour de Telegram portent sur sa sécurité, sa sûreté pour les utilisateurs ukrainiens et le degré de coopération entre ses développeurs et des acteurs russes, notamment compte tenu d’accords permettant à l’application de fonctionner librement en Russie.
Malgré l’immense pression exercée par la Fédération de Russie, dotée de ressources financières et informationnelles largement supérieures, l’Ukraine continue de faire preuve de résilience institutionnelle et de cohésion sociale. Les institutions ukrainiennes — y compris le Centre de lutte contre la désinformation, le Conseil de sécurité nationale et de défense et le Centre d’État pour la cyberprotection — ainsi que les forces de l’ordre du pays, contrent activement les attaques russes sur tous les fronts, en s’adaptant continuellement aux menaces émergentes. Toutefois, la Russie s’adapte également rapidement, en développant de nouvelles formes de pression et en perfectionnant ses tactiques de manipulation. Ces actions soulignent la flexibilité de la stratégie informationnelle russe, qui cherche à affaiblir non seulement l’Ukraine elle-même, mais aussi son soutien international.
Ainsi, chacune des méthodes susmentionnées et analysées a son propre impact spécifique et des degrés d’efficacité variables selon le contexte dans lequel elles sont appliquées. Sur la base d’une catégorisation provisoire, les méthodes cinétiques constituent une menace directe pour la sécurité physique et exercent une forte influence psychologique visant à saper le moral de la population. Toutefois, leur efficacité est considérablement limitée par les efforts des structures de sécurité et des services spéciaux ukrainiens.
Les cyberattaques, en tant que méthode de déstabilisation, possèdent un potentiel considérable en raison de la dépendance de l’État aux technologies numériques et du degré élevé de numérisation. Toute perturbation technique peut affecter de manière significative le fonctionnement d’institutions critiques dans les secteurs tant gouvernementaux que non gouvernementaux.
Les attaques informationnelles et psychologiques sont particulièrement efficaces, car elles ciblent la conscience publique en manipulant des sujets à forte charge émotionnelle et sensibles. En outre, cette méthode attise les tensions sociales et facilite la diffusion de désinformation, ce qui nuit à la sensibilisation du public et à la cohésion de la société.
[1] Article 113 : Le sabotage désigne des actes intentionnels visant à compromettre le fonctionnement des systèmes et infrastructures vitaux de l’État.
Article 114 : L’espionnage définit la collecte et le transfert illicites de secrets d’État à des entités étrangères.
Article 194 : La destruction ou l’endommagement intentionnel de biens implique des actes causant un préjudice important à des biens ou à des infrastructures, généralement dans le but de perturber la sécurité nationale ou l’ordre public.
Avertissement : Les points de vue, pensées et opinions exprimés dans les documents publiés sur ce site n’appartiennent qu’à leurs auteurs et ne reflètent pas nécessairement ceux du Transatlantic Dialogue Center, de ses comités ou de ses organisations affiliées. Ces documents visent à stimuler le dialogue et la discussion et ne représentent pas les positions officielles du Transatlantic Dialogue Center ni de toute autre organisation à laquelle les auteurs peuvent être associés.
Ce texte a été traduit automatiquement à partir de l'original anglais, qui reste accessible en passant le site en anglais.